hasitago
La coartada del fallo humano: cuando una infraestructura obsoleta busca un culpable en la cabina
- gerencia de riesgos
- siniestros consorciables
A las 08:54 horas de este miércoles 28 de octubre de 2026, la física ferroviaria y la degradación acumulada de las infraestructuras críticas españolas han colisionado en el punto kilométrico 118 de la línea de alta velocidad Madrid-Andalucía, a la altura del término municipal de Urda, entre las localidades toledanas de Mora, Orgaz y Los Yébenes.
El tren AVE 2080 de Renfe, que había partido de Madrid-Puerta de Atocha con 397 pasajeros a bordo rumbo a Sevilla, ha embestido por alcance a más de 100 kilómetros por hora la cola del tren Iryo 6076, detenido en la misma vía y sentido con 147 viajeros, incluido un bebé. La violencia cinética del impacto entre ambos convoyes, en los que viajaban un total de 544 personas, ha provocado el descarrilamiento de varios coches, el vuelco y caída de los últimos vagones del Iryo por un terraplén y la fractura estructural de la cabeza tractora y el primer coche del AVE.
El balance oficial confirmado por el Gobierno de Castilla-La Mancha y los servicios de emergencia ha ido escalando a lo largo de la jornada hasta consolidar ya al menos 68 víctimas mortales y más de 80 heridos, con al menos 50 de ellos en estado grave o muy crítico, a la espera de culminar las labores de rescate en los vagones siniestrados.
Sin embargo, lo que durante las primeras horas de la mañana empezó como una filtración interesada desde las esferas gubernamentales ha tomado cuerpo oficial esta misma tarde en boca del ministro de Transportes y Movilidad Sostenible, Óscar Puente. En su comparecencia desde el centro de control H24 de Adif en la estación de Atocha, el Ejecutivo ha puesto nombre y apellidos conceptuales a su estrategia de defensa: todo se reduce, según la versión oficial, a un “inexplicable” fallo humano en la gestión manual del tráfico.
La reconstrucción expuesta por el propio ministro tras repasar los audios de las comunicaciones resulta tan reveladora por lo que cuenta como por lo que pretende ocultar. Según ha confirmado Puente, a las 08:30 horas el sistema de señalización y control LZB en el entorno de la estación de Urda se desplomó por un “fallo de comunicación en los ordenadores”, provocando la detención automática de emergencia de los ocho trenes que circulaban en ese instante en un radio de 63 kilómetros. Con el cerebro electrónico de la vía caído y los trenes parados, el mando pasó en modo degradado al centro de control de Adif en Atocha.
Siempre según el relato ministerial, mientras el Iryo 6076 permanecía bloqueado a la entrada de Urda sin poder reiniciar la tracción tras el apagón informático (ocupando el circuito de vía y con la señal en rojo), a las 08:36 horas desde el centro de control se autorizó al AVE 2080 a reanudar la marcha con normalidad en lugar de hacerlo bajo el protocolo de “marcha a la vista”. Dieciocho minutos después de esa orden, y veinticuatro minutos después de la caída informática del sistema, se producía la colisión mortal.
¿Cómo se puede calificar de “verdaderamente inverosímil” un choque por alcance y, acto seguido, anunciar ante los micrófonos que ya tienen “identificado” al trabajador que tomó esa decisión en el centro de control? Que el máximo responsable político del Ministerio de Transportes se apresure a señalar la cabeza de un operador de Adif mientras despacha cualquier pregunta sobre su propia responsabilidad política afirmando que “no es momento de hablar de dimisiones” constituye un ejercicio de cinismo institucional inaceptable desde la ingeniería de riesgos. En esos veinticuatro minutos fatídicos no falló aisladamente un ser humano; colapsó el blindaje técnico de una infraestructura que jamás debió dejar la vida de 544 personas al arbitrio de una validación manual tras un apagón informático.
La arquitectura del blindaje técnico y la falacia de la conducción a la vista
Para desmontar la coartada gubernamental, es imprescindible analizar qué conecta realmente la vía con el tren, al margen de que el convoy lleve los colores de Renfe o de Iryo. En la ingeniería ferroviaria del siglo XXI, la seguridad estructural de una infraestructura crítica se diseña bajo un principio innegociable: el factor humano es intrínsecamente falible (especialmente bajo el estrés operativo de un fallo informático masivo en plena hora punta) y, por tanto, la redundancia tecnológica debe interceptar, bloquear y anular cualquier orden errónea de un controlador o de un maquinista antes de que pueda derivar en una colisión.
En la línea Madrid-Sevilla, la más antigua de España tras su inauguración en 1992, esa función recae sobre el sistema alemán LZB (Linienzugbeeinflussung). Este mecanismo de supervisión continua transmite órdenes constantes desde el cableado tendido en la vía hasta el tren, monitoriza su posición y velocidad en tiempo real, impide autorizar el paso si el cantón (cada uno de los tramos en los que se divide una vía férrea para garantizar que los trenes circulen a una distancia segura) precedente está ocupado y clava automáticamente los frenos de emergencia si detecta que un convoy se aproxima a otro.
Cuando los ordenadores del LZB cayeron a las 08:30 horas a lo largo de 63 kilómetros, la arteria ferroviaria perdió su red de protección continua y quedó degradada a merced de los protocolos manuales del centro de control y del ASFA (Anuncio de Señales y Frenado Automático), el sistema nacional de respaldo por balizas puntuales.
En su comparecencia, el ministro Puente ha intentado escudarse en que los protocolos de Adif prohibían reanudar la marcha normal con el circuito de vía ocupado y una señal roja, sosteniendo que el operador debería haber ordenado avanzar en “marcha a la vista”, esto es, a una velocidad tan reducida que permitiese al maquinista detener el tren ante cualquier obstáculo. ¿En qué cabeza cabe que la seguridad de un corredor de alta velocidad saturado de trenes dependa de que no se cometa ni un solo desliz verbal o informático al gestionar manualmente ocho convoyes detenidos a la vez?
Si un circuito de vía detecta electrónicamente la presencia física de un tren Iryo parado y mantiene una señal en rojo, la arquitectura de seguridad de la infraestructura y su sistema de respaldo deben hacer tecnológicamente imposible que un segundo tren reciba autorización de movimiento a velocidad comercial o penetre en ese cantón sin que se active el frenado automático de emergencia en cabina.
Si un solo clic o una orden de radio desde Atocha bastan para desactivar de facto esa barrera y lanzar un AVE a más de 100 kilómetros por hora contra otro tren detenido, el fallo no es del operario: es de una infraestructura cuyo diseño de respaldo carece de la robustez mínima exigible.
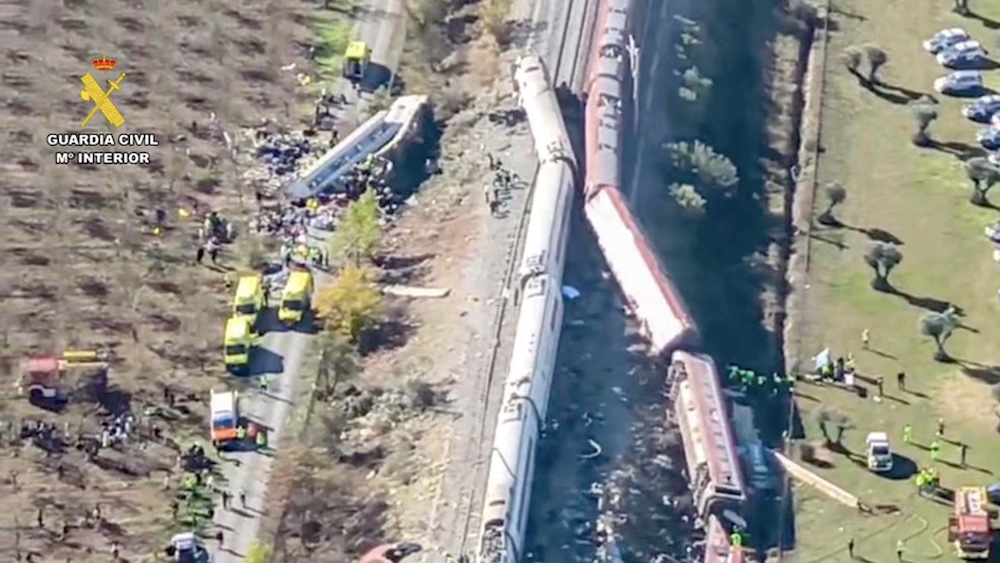
Comerse el tren en la vía y comerse el marrón en los despachos
La apelación oficial a la “marcha a la vista” choca frontalmente con las leyes de la física cuando un tren de alta velocidad circula a régimen normal o degradado por encima de los 100 kilómetros por hora. Un convoy de cientos de toneladas deslizando acero sobre acero presenta un rozamiento mínimo y una inercia colosal que exige varios kilómetros de distancia para detenerse por completo. En alta velocidad no se conduce con los ojos puestos en el horizonte, sino con los parámetros electrónicos que la vía inyecta en el cuadro de mandos kilómetros antes de llegar al punto de conflicto.
La indefensión absoluta del profesional ferroviario cuando la infraestructura se apaga queda retratada en la frase demoledora que un maquinista en activo trasladaba hoy mismo en conversación con nuestro equipo de análisis: “Si yo veo algo parado en la vía, yo sé que me lo voy a comer”.
Esta sentencia resume una verdad física aplastante. Cuando el ojo humano del maquinista alcanza a distinguir la cola de otro tren detenido sobre el balasto de Urda, el convoy ya ha entrado en una zona muerta cinética donde no existen metros suficientes para evitar el impacto, por más que se activen al instante todos los frenos de emergencia, tal y como relatan los pasajeros supervivientes que sintieron un frenazo desesperado segundos antes del golpe brutal. El maquinista del AVE (fallecido en el accidente) se “comió” físicamente el tren detenido porque la infraestructura no le había ordenado frenar kilómetros atrás.
Y de esa tragedia física nace hoy la maniobra política que acabamos de presenciar en directo. Igual que el maquinista se come el obstáculo en la vía porque la tecnología le ha dejado vendido, el Ministerio de Transportes y la cúpula de Adif pretenden ahora que el operador del centro de control de Atocha (a quien el ministro ya presume de tener “identificado” ante la opinión pública) se “coma el marrón” judicial, penal y mediático del accidente.
En el análisis de siniestros complejos conocemos de sobra esta patología organizativa: cuando un gestor público mantiene una infraestructura crítica operando con tecnología obsoleta y parches informáticos que se caen en tramos de 63 kilómetros, traslada todo el peso de la seguridad al eslabón humano de base; y cuando esa presión revienta en forma de catástrofe, sacrifica al trabajador para blindar al consejo de administración y al ministerio.
Tres años de bloqueo presupuestario y una obsolescencia temeraria
Porque el apagón informático del sistema LZB a las 08:30 de la mañana en Urda no ha sido una fatalidad caída del cielo, sino la consecuencia directa de la falta de mantenimiento, del retraso crónico en la renovación tecnológica y de la parálisis presupuestaria que atenaza al país. La línea Madrid-Sevilla sigue operando en pleno 2026 con un sistema de señalización de 1992 pese a haber multiplicado exponencialmente su densidad de tráfico tras la entrada de tres operadores comerciales.
La hemeroteca administrativa de Adif es implacable. En febrero de 2020 se licitó por más de 131 millones de euros el contrato para sustituir de una vez el envejecido sistema LZB por el estándar europeo ERTMS, mucho más robusto y seguro, con el compromiso de tenerlo operativo en 2024. Sin embargo, Adif tuvo que anular aquel concurso por un error administrativo garrafal en la valoración de las ofertas, retrasando la nueva adjudicación hasta finales de 2021 y postergando la puesta en servicio primero a 2025 y después a 2026. Hoy, a 28 de octubre de 2026, tras años de averías recurrentes exactamente en este mismo tramo toledano, la modernización sigue sin estar en marcha y los ordenadores del viejo LZB han colapsado en plena hora punta.
Detrás de esta degradación operativa asoma una responsabilidad política mayúscula que el Gobierno no puede esquivar señalando a un técnico de control en Atocha. España acumula tres años consecutivos con los Presupuestos Generales del Estado congelados y prorrogados. Gobernar a base de prórrogas presupuestarias no sale gratis: estrangula la capacidad real de inversión en renovación de infraestructuras críticas, convierte el mantenimiento preventivo en un ejercicio de supervivencia contable y condena una red ferroviaria envejecida a funcionar al límite de su fiabilidad operativa.
El Estado tiene la obligación ineludible de garantizar servicios públicos seguros y dotados de plena continuidad del servicio para que viajar en tren no cueste la vida a 68 ciudadanos. Cuando los sistemas informáticos de seguridad de 63 kilómetros de vía se caen a las ocho y media de la mañana por falta de renovación e inversión, llamarlo «fallo humano» no es una hipótesis técnica: es una coartada indecente para tapar el colapso de la infraestructura, igual que resulta temerario gobernar durante tres años sin presupuestos, fiando la seguridad de una red crítica a la pura inercia.