Natxo Vadillo
El ciberataque a los supermercados franceses destapa el “agujero en la raqueta” del aseguramiento industrial
- financiación I+D+i
- gerencia de riesgos
- I+D+i en seguros
- Ingeniería de riesgos
En la noche del 11 al 12 de octubre de 2026, una agresión digital silenciosa golpeó de manera simultánea a cientos de supermercados en Francia, transformando sus instalaciones de refrigeración en el epicentro de un sabotaje físico sin precedentes. Grandes marcas de la distribución como Intermarché, Coopérative U, Carrefour Market y Monoprix descubrieron a primera hora de la mañana que sus cámaras de congelación, lineales lácteos y mostradores de producto fresco habían dejado de enfriar.
Los atacantes no cifraron servidores corporativos, no exigieron rescates económicos en criptomonedas ni comprometieron bases de datos de clientes o terminales de cobro. Bastó con alterar a distancia las consignas térmicas en los sistemas de gestión de frío de las cámaras y los controladores lógicos para forzar ciclos continuados de descongelación.
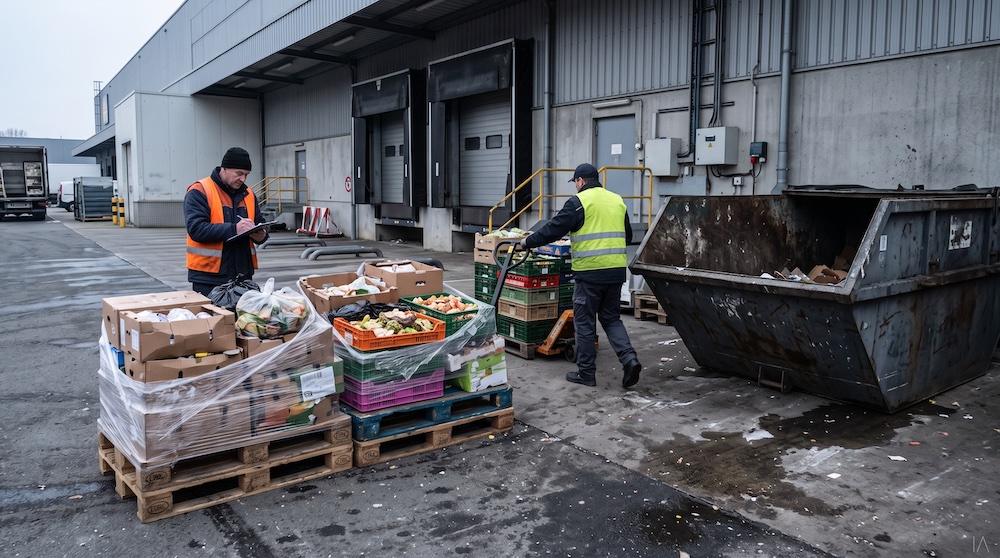
En diversos establecimientos, las temperaturas internas superaron los 50 °C durante más de seis horas consecutivas, originando conatos de incendio en compresores sobrecargados y provocando la pérdida total del inventario perecedero. Los protocolos sanitarios obligaron a descartar de inmediato cualquier género que hubiese roto la cadena de frío, enviando a los vertederos toneladas de carnes, pescados y lácteos valoradas en decenas de millones de euros.
La investigación abierta por la fiscalía de París junto a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) marca un antes y un después en el análisis del riesgo corporativo. El siniestro no solo evidenció la vulnerabilidad de las redes de tecnología operativa frente a agresiones remotas, sino que ha situado a las corporaciones ante dos encrucijadas de enorme calado: la inminente exigencia de responsabilidades a los fabricantes bajo la Cyber Resilience Act y la existencia de un limbo contractual en las pólizas de seguro convencionales.
El vector invisible en la tecnología operativa
Durante años, la protección de las redes corporativas se centró de forma casi exclusiva en el perímetro informático tradicional, desatendiendo aquellos subsistemas electromecánicos que operan en segundo plano. Los sistemas de gestión técnica de edificios y las centrales frigoríficas fueron percibidos como instalaciones accesorias, relegadas al mantenimiento de empresas externas y desconectadas de las políticas troncales de seguridad digital. Sin embargo, la conectividad industrial moderna exige que estos equipos incorporen pasarelas de telemetría y telegestión remota para optimizar consumos eléctricos y permitir intervenciones a distancia sin desplazar personal a cada punto de venta.
Esta infraestructura descentralizada fue precisamente el vector aprovechado en el sabotaje francés. Los atacantes identificaron debilidades en los entornos de gestión de reguladores comerciales, entre ellos equipos de la firma danesa Danfoss, ampliamente distribuidos en el canal minorista europeo.
Meses antes del incidente, especialistas en ciberseguridad industrial habían advertido sobre fallas críticas en controladores como el modelo AK-SM 800A, a través de las cuales resultaba factible alterar temperaturas y anular alarmas operativas. En las tiendas afectadas, la intrusión manipuló de forma directa los valores térmicos nocturnos, impidiendo que el personal detectara el desastre antes del inicio de la jornada comercial.
El problema de fondo responde a una práctica extendida en el sector industrial y logístico. Las empresas delegan el montaje y conservación del frío en empresas instaladoras especializadas, las cuales acceden a los controladores mediante conexiones externas, contraseñas estandarizadas y enlaces de comunicación que escapan a la supervisión directa de las áreas técnicas de las compañías.
Cuando un atacante vulnera estas vías de acceso, no precisa desplegar código dañino complejo ni librar batallas contra cortafuegos avanzados: le basta con enviar órdenes operativas legítimas para que los compresores se apaguen o inviertan sus ciclos térmicos. El resultado es una catástrofe patrimonial e higiénica inmediata producida sin fricción informática alguna.
Las obligaciones de la Cyber Resilience Act frente al parque de maquinaria instalado
El sabotaje sufrido por la distribución francesa coincide cronológicamente con la entrada en vigor del marco normativo más riguroso formulado en la Unión Europea para bienes conectados: el Reglamento (UE) 2024/2847, conocido oficialmente como Cyber Resilience Act (CRA) o Ley Europea de Ciberresiliencia. Esta ley horizontal impone que cualquier producto con elementos digitales comercializado en el mercado interior cumpla con estándares armonizados desde su diseño inicial hasta el término de su ciclo de vida útil.
Históricamente, los fabricantes de controladores lógicos, sensores de temperatura y pasarelas de climatización vendían sus dispositivos con un enfoque centrado en la durabilidad mecánica, desentendiéndose en gran medida del soporte del software incrustado una vez instalado el hardware en planta. La Cyber Resilience Act neutraliza esta desconexión al obligar a los diseñadores y ensambladores a asumir deberes específicos y legalmente exigibles.
Bajo este nuevo marco regulatorio, la seguridad por diseño deja de ser una recomendación técnica voluntaria para convertirse en un imperativo legal. Los fabricantes de hardware industrial deben suministrar configuraciones protegidas por defecto, implementar arranques autenticados y erradicar de fábrica el uso de contraseñas maestras o genéricas de administración, una práctica que durante años facilitó el acceso directo a termostatos expuestos en la red.
A su vez, la normativa exige a los productores asumir el compromiso formal de monitorizar fallos lógicos y proveer actualizaciones de corrección a lo largo de todo el periodo de vida útil proyectado del equipo, impidiendo que maquinaria con ciclos de amortización prolongados quede desprovista de soporte informático a los pocos meses de su entrega comercial.
Asimismo, la exigencia de transparencia técnica obliga a los fabricantes a documentar un inventario desglosado de componentes de software (SBOM), lo que permite identificar con rapidez si un microprograma contiene dependencias lógicas vulnerables antes de que puedan ser comprometidas de forma encubierta. Este deber se complementa con plazos estrictos de notificación fijados por la normativa, que obligan a comunicar a la agencia ENISA y a los equipos de respuesta ante incidentes cualquier vulnerabilidad explotada activamente en un lapso improrrogable de veinticuatro horas.
Tras el ataque en Francia, Danfoss señaló que la mayoría de los controladores afectados eran equipos antiguos que habían alcanzado el final de su ciclo de vida y carecían de parches recientes. Esta realidad choca frontalmente con el espíritu de la Cyber Resilience Act y del Reglamento de Máquinas (UE) 2023/1230, que demandan una trazabilidad ininterrumpida frente a alteraciones ilegítimas de software.
La legislación europea establece que los productos que no ofrezcan estas garantías técnicas no podrán continuar comercializándose en el mercado comunitario. Sin embargo, el desafío de la industria radica en su base instalada: millones de controladores operativos en hipermercados, almacenes farmacéuticos e industrias alimentarias siguen funcionando con microprogramas diseñados hace más de una década. Si bien la normativa comunitaria eleva de manera obligatoria el estándar para las nuevas compras, la convivencia temporal con tecnologías obsoletas perpetúa una ventana de exposición que los atacantes saben capitalizar con precisión.
El limbo asegurador: el vacío entre el daño físico y el siniestro cibernético
La consecuencia económica inmediata del sabotaje de las cámaras frigoríficas ha destapado una fractura crítica en los programas de seguros corporativos. Las empresas afectadas se han encontrado con que las pérdidas masivas de existencias perecederas caen en un terreno de exclusión mutua entre las dos pólizas troncales de sus balances: el seguro de Daños Materiales y Avería de Maquinaria, por un lado, y la póliza específica de Ciberriesgos, por el otro.
Tradicionalmente, las pólizas de daños materiales cubren el quebranto físico tangible de los activos y la destrucción de existencias perecederas mediante la garantía de deterioro de mercancías refrigeradas. No obstante, a raíz de las directrices dictadas por el mercado de reaseguro de Londres tras episodios globales como NotPetya (un wiper disfrazado de ransomware que desató un devastador ciberataque global en junio de 2017), la inmensa mayoría de estos contratos incorpora cláusulas de exclusión cibernética taxativas, como los modelos LMA5400 o LMA5401 formulados por la Lloyd’s Market Association.
Estas estipulaciones descartan cualquier pérdida, daño material o lucro cesante derivado directa o indirectamente de una interferencia no autorizada, un acceso ilícito o un acto malicioso dirigido contra sistemas informáticos y redes de comunicación.
Cuando los peritos de daños examinaron las instalaciones en Francia, determinaron que las máquinas no habían sufrido una rotura mecánica espontánea ni un defecto de materiales; el circuito frigorífico funcionó perfectamente de acuerdo con los parámetros recibidos desde la red. En consecuencia, al ser la causa remota una manipulación digital hostil, la aseguradora patrimonial rechaza el expediente amparándose en la exclusión cibernética.
Ante este rechazo, las empresas acuden de manera natural a su seguro de Ciberriesgos, entendiendo que el detonante fue indiscutiblemente una intrusión hostil. Es aquí donde surge el segundo muro contractual. Los seguros de ciberriesgo convencionales fueron redactados para responder ante quebrantos estrictamente intangibles: sufragan los honorarios de los analistas forenses, los gastos de restauración de bases de datos, los costes de notificación a reguladores y las eventuales multas administrativas.
Prácticamente todos los contratos de ciberriesgo estándar integran una exclusión expresa de daños materiales a bienes tangibles y lesiones corporales. Para la aseguradora digital, la descomposición biológica de la carne, el pescado o los lácteos constituye una pérdida física de inventario cuya liquidación corresponde contractualmente al seguro patrimonial.
De este modo, se produce una situación de desamparo absoluto: mientras el seguro de daños elude el siniestro porque el origen fue una orden informática externa, el ciberseguro declina la indemnización porque el resultado es un producto físico descompuesto. El asegurado queda atrapado en un laberinto pericial en el que los técnicos de daños argumentan que el motor se quemó por una instrucción maliciosa y los liquidadores del ciberseguro sostienen que las existencias putrefactas son materia tangible no asegurable bajo su póliza.
El vacío contractual deja sin cobertura millones de euros en género arruinado, demostrando que los programas tradicionales no contemplan escenarios donde un comando informático desencadena un impacto termodinámico destructivo.
Hacia una estrategia convergente de blindaje técnico y contractual
El ataque a los supermercados franceses certifica que la separación entre la ingeniería electromecánica y la seguridad digital es un anacronismo que compromete la estabilidad económica de cualquier organización con activos físicos. Garantizar la continuidad de las operaciones industriales frente a estos vectores híbridos exige una transformación coordinada en dos planos inseparables.
En las plantas operativas, los equipos de mantenimiento deben auditar cada enlace de telecontrol. La gestión térmica y los sistemas de automatización tienen que segmentarse de forma estricta respecto a las redes corporativas, suprimiendo accesos directos desde internet y forzando esquemas de autenticación robusta para cualquier proveedor de soporte externo.
Adicionalmente, resulta crítico incorporar en el hardware límites térmicos físicos o relés electromecánicos no programables que corten el suministro de calor si un autómata intenta elevar la temperatura más allá de los umbrales higiénicos tolerables, bloqueando la capacidad destructiva del software malintencionado.
En el terreno contractual, la dirección de las empresas debe revisar minuciosamente las cláusulas de sus pólizas. Resulta imprescindible negociar suplementos específicos que readmitan de forma explícita los daños materiales derivados de eventos cibernéticos; o estructurar extensiones en la póliza digital que cubran el deterioro de existencias refrigeradas cuando este sea provocado por una alteración lógica indebida. Mantener coberturas aisladas sin una lectura cruzada de sus exclusiones equivale a asumir que el inventario está protegido cuando, en realidad, se encuentra en un vacío de asegurabilidad.
En este terreno, donde la tecnología operativa se cruza con la letra pequeña de los contratos, desde Compitte acompañamos a las empresas industriales y de distribución a auditar conjuntamente sus riesgos en planta y sus programas de seguros para detectar a tiempo estos vacíos entre pólizas. Analizando al detalle las exclusiones tecnológicas en los contratos de Daños Materiales y Avería de Maquinaria y estructurando soluciones aseguradoras personalizadas que conecten sin fisuras con las pólizas de ciberriesgo, ayudamos a las organizaciones a blindar su fortaleza patrimonial para que la alteración remota de un simple termostato nunca pueda traducirse en un siniestro millonario sin respuesta aseguradora.